Mit dem Aufstieg der analytischen, generativen und agentischen KI hat die betriebliche Digitalisierung einen bisher nicht gekannten Schub erhalten. Aber KI verändert die Cybersicherheitslage für Unternehmen fundamental, da die Technologie längst auch von Cyberkriminellen genutzt wird.
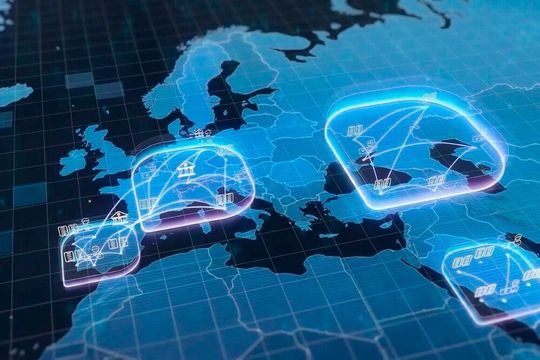
Die Reduzierung der Angriffsfläche durch reduzierte Sichtbarkeit ist der Grundansatz der Scion-Technologie für mehr Cybersicherheit.
(Bild: Anapaya Systems)
Bisher war die Unternehmens-IT vor allem durch ihre Komplexität vor externen Angriffen geschützt. Doch wofür Cyberkriminelle früher spezialisierte Teams und viel Zeit benötigten, können sie heute mittels KI innerhalb von Stunden erreichen. Auch die damit verbundenen Kosten sind drastisch gesunken. KI-Frontier-Modelle – die fortschrittlichsten KI-Systeme an der Leistungsgrenze – wie Claude Mythos Preview können dank grosser Kontextfenster ganze Codebasen verarbeiten und eigenständig gravierende Schwachstellen in den gängigen Betriebssystemen identifizieren. Führt ein generativer KI-Agent eine 32-stufige Angriffssimulation auf ein Unternehmensnetzwerk selbstständig durch, wird ein Exploit – das Ausnutzen der Schwachstellen – für jedes ungepatchte System praktisch unausweichlich.
Angreifer nutzen maschinelles Lernen
Zero-Day-Exploits – das Ausnutzen von Schwachstellen, für die es noch keinen Patch als Gegenmassnahme gibt – waren traditionell die Domäne von feindlich gesinnten Staaten bzw. deren Beauftragten mit umfangreichen Ressourcen. KI hat diese Fähigkeit rasant demokratisiert und ermöglicht es böswilligen Akteuren, Aufklärung und Exploit-Entwicklung mit beispielloser Geschwindigkeit zu automatisieren. Das zeigt sich besonders deutlich bei der Zunahme von Distributed-Denial-of-Service-Angriffen (DDoS). Allein 2025 stiegen die globalen DDoS-Angriffe um nahezu 200 Prozent – angetrieben durch das Zusammenspiel von KI und dem wachsenden Internet der Dinge (IoT). Angreifer setzen mittlerweile maschinelles Lernen ein, um Botnetze zu optimieren und Angriffsmuster dynamisch anzupassen, um traditionelle Erkennungsmechanismen zu umgehen. Dadurch entsteht ein gefährliches Ungleichgewicht: Immer mehr Angreifer verfügen über hochentwickelte Werkzeuge, während die Zahl kritischer Zielsysteme begrenzt bleibt.
Bildergalerie
Nirgends sind die Folgen gravierender als in Sektoren, die IT-seitig nicht zu den fortschrittlichsten gehören und noch stark von Altsystemen abhängig sind. Viele dieser Systeme lassen sich nicht ohne Weiteres patchen oder ersetzen. Sie wurden seinerzeit auf Zuverlässigkeit ausgelegt, nicht auf Sicherheit, und für jahrzehntelange Laufzeiten geplant. Diese Umgebungen sind besonders gefährdet, weil KI-gestützte Code-Forensik heute Zero-Day-Schwachstellen aufspüren kann, die sich der herkömmlichen Analyse jahrelang entzogen haben. Daraus resultiert eine deutliche und wachsende Diskrepanz zwischen der Geschwindigkeit der Bedrohungsentwicklung und dem Tempo, in dem Unternehmen ihre digitale Infrastruktur anpassen können.
Dabei zeigt sich ein strategischer Grundfehler: Die meisten Sicherheitsmassnahmen sind reaktiv und versuchen, Datenverkehr einzudämmen oder Lücken zu schliessen, nachdem ein Angriff erfolgt ist. Da jedoch die Geschwindigkeit KI-gestützter Angriffe die menschengeführte Verteidigung zunehmend übertrifft, muss sich das Schutzprinzip von der Schadensbegrenzung zur Reduktion der Angriffsfläche verschieben.
Unter Netzwerkarchitekten bildet sich dabei als Konsens heraus, dass sich der KI-Vorteil von Cyberkriminellen nur neutralisieren lässt, wenn man sich vom traditionell «auffindbaren» Internet löst. Im herkömmlichen Internet sind Netzwerk-Endpunkte und -Pfade grundsätzlich sichtbar und bieten damit KI-gestützten Scannern ein Ziel. Als Gegenmodell entsteht ein neues architektonisches Paradigma, das von Protokollen mit einem pfadbewussten, «internetfreien» Ansatz vorangetrieben wird. Durch die Bildung isolierter, nur auf Einladung zugänglicher Netzwerkgruppen können Organisationen sicherstellen, dass ihre kritische Infrastruktur für Unbefugte unsichtbar und unerreichbar bleibt.
Damit verschiebt sich die Verteidigung von einer reaktiven zu einer präventiven Haltung: Kann ein KI-Agent einen Dienst nicht entdecken, kann er ihn auch nicht angreifen. Dieser architektonische Wandel markiert zudem eine Abkehr vom Border Gateway Protocol (BGP), das das Internet seit vierzig Jahren prägt. Während BGP anfällig für Route-Hijacking ist und keine native Verifikation bietet, setzen Netzwerke der nächsten Generation auf kryptografische Pfadvalidierung, damit Daten nicht unbemerkt umgeleitet werden können.
Stand: 08.12.2025
Es ist für uns eine Selbstverständlichkeit, dass wir verantwortungsvoll mit Ihren personenbezogenen Daten umgehen. Sofern wir personenbezogene Daten von Ihnen erheben, verarbeiten wir diese unter Beachtung der geltenden Datenschutzvorschriften. Detaillierte Informationen finden Sie in unserer Datenschutzerklärung.
Einwilligung in die Verwendung von Daten zu Werbezwecken
Ich bin damit einverstanden, dass die Vogel Communications Group GmbH & Co. KG, Max-Planckstr. 7-9, 97082 Würzburg einschließlich aller mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen (im weiteren: Vogel Communications Group) meine E-Mail-Adresse für die Zusendung von redaktionellen Newslettern nutzt. Auflistungen der jeweils zugehörigen Unternehmen können hier abgerufen werden.
Der Newsletterinhalt erstreckt sich dabei auf Produkte und Dienstleistungen aller zuvor genannten Unternehmen, darunter beispielsweise Fachzeitschriften und Fachbücher, Veranstaltungen und Messen sowie veranstaltungsbezogene Produkte und Dienstleistungen, Print- und Digital-Mediaangebote und Services wie weitere (redaktionelle) Newsletter, Gewinnspiele, Lead-Kampagnen, Marktforschung im Online- und Offline-Bereich, fachspezifische Webportale und E-Learning-Angebote. Wenn auch meine persönliche Telefonnummer erhoben wurde, darf diese für die Unterbreitung von Angeboten der vorgenannten Produkte und Dienstleistungen der vorgenannten Unternehmen und Marktforschung genutzt werden.
Meine Einwilligung umfasst zudem die Verarbeitung meiner E-Mail-Adresse und Telefonnummer für den Datenabgleich zu Marketingzwecken mit ausgewählten Werbepartnern wie z.B. LinkedIN, Google und Meta. Hierfür darf die Vogel Communications Group die genannten Daten gehasht an Werbepartner übermitteln, die diese Daten dann nutzen, um feststellen zu können, ob ich ebenfalls Mitglied auf den besagten Werbepartnerportalen bin. Die Vogel Communications Group nutzt diese Funktion zu Zwecken des Retargeting (Upselling, Crossselling und Kundenbindung), der Generierung von sog. Lookalike Audiences zur Neukundengewinnung und als Ausschlussgrundlage für laufende Werbekampagnen. Weitere Informationen kann ich dem Abschnitt „Datenabgleich zu Marketingzwecken“ in der Datenschutzerklärung entnehmen.
Falls ich im Internet auf Portalen der Vogel Communications Group einschließlich deren mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen geschützte Inhalte abrufe, muss ich mich mit weiteren Daten für den Zugang zu diesen Inhalten registrieren. Im Gegenzug für diesen gebührenlosen Zugang zu redaktionellen Inhalten dürfen meine Daten im Sinne dieser Einwilligung für die hier genannten Zwecke verwendet werden. Dies gilt nicht für den Datenabgleich zu Marketingzwecken.
Recht auf Widerruf
Mir ist bewusst, dass ich diese Einwilligung jederzeit für die Zukunft widerrufen kann. Durch meinen Widerruf wird die Rechtmäßigkeit der aufgrund meiner Einwilligung bis zum Widerruf erfolgten Verarbeitung nicht berührt. Um meinen Widerruf zu erklären, kann ich als eine Möglichkeit das unter https://contact.vogel.de abrufbare Kontaktformular nutzen. Sofern ich einzelne von mir abonnierte Newsletter nicht mehr erhalten möchte, kann ich darüber hinaus auch den am Ende eines Newsletters eingebundenen Abmeldelink anklicken. Weitere Informationen zu meinem Widerrufsrecht und dessen Ausübung sowie zu den Folgen meines Widerrufs finde ich in der Datenschutzerklärung, Abschnitt Redaktionelle Newsletter.
Inkrementelle Ressourcenzuteilung und punktuelle Investitionen in bestehende Altsysteme reichen nicht mehr aus. Damit kritische Infrastrukturnetzwerke bestehen können, müssen Organisationen künftig auf Architekturen setzen, die ihre Sichtbarkeit deutlich reduzieren, und gleichzeitig KI als defensives Schutzschild einsetzen – um in Maschinengeschwindigkeit nach Schwachstellen zu suchen und sich an veränderte Angriffsmuster anzupassen, bevor genau diese Lücken von der nächsten Generation KI-gestützter «Super-Hacker» ausgenutzt werden.