Operational Technology (OT) ist heute ein prioritäres Angriffsziel von Cyberkriminellen. Doch viele OT-Umgebungen sind nur unzureichend auf Cybersicherheit ausgerichtet. Was die Herausforderungen sind und was es für die OT-Sicherheit braucht, lesen Sie hier.
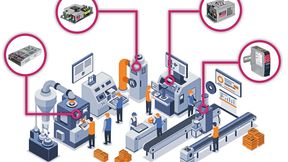
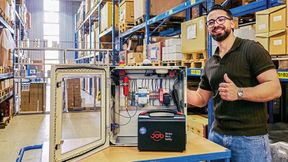
Viele OT-Umgebungen sind auch heute noch unzureichend auf Cybersecurity ausgerichtet.
(Bild: Boll Engineering)
Operational Technology umfasst elektronische Komponenten wie Sensoren und Aktoren, SCADA-Server (Supervisory Control and Data Acquisition) sowie industrielle Kontrollsysteme (ICS), die in industriellen Anlagen und kritischen Infrastrukturen für die Steuerung und Überwachung zuständig sind. Fehler, wie sie etwa durch Cyberangriffe ausgelöst werden können, haben oft physische Konsequenzen – vom Ausfall einer Produktionsstrasse über den Zusammenbruch der Energieversorgung bis hin zur direkten Gefahr für Menschenleben. Es ist klar: OT-Umgebungen müssen besonders gut abgesichert werden, was in der Praxis leider allzu oft nicht der Fall ist.
OT versus IT
OT unterscheidet sich in verschiedener Hinsicht von IT. So bestehen OT-Netzwerke aus einer Vielzahl von Hardwarekomponenten mit integrierter Firmware, proprietären Betriebssystemen sowie OT-spezifischen oder gar herstellereigenen Protokollen, die schwieriger zu katalogisieren und zu überwachen respektive zu aktualisieren sind als IT-Systeme. OT-Systeme sind auch mit grösseren Risiken behaftet als IT-Systeme, weil sie auf eine lange Lebensdauer (bis hin zu Jahrzehnten) ausgelegt sind.
OT-Netzwerke sind zudem weniger stark segmentiert, da sie ursprünglich für einen eigenständigen Betrieb konzipiert und nicht für die Integration in eine umfassendere Umgebung geplant wurden. Dementsprechend wurde auch der Zugangskontrolle traditionell eher wenig Aufmerksamkeit geschenkt. Und bei den Steuerungssystemen legten Hersteller von OT-Anlagen wie Siemens oder ABB in der Vergangenheit wenig Wert auf Cybersicherheit.
IT-Systeme auf der anderen Seite arbeiten heute durchwegs IP-basiert. Es existiert ein riesiger Markt von Cybersecurity-Lösungen für IT-Netzwerke. In der IT ist man sich strikte Zugangskontrolle und Segmentierung, Bedrohungsschutz auf Basis global gewonnener Threat Intelligence, verschlüsselte Kommunikation und umfassende Transparenz mithilfe systemübergreifender Inventarisierungs-, Monitoring- und Administrationslösungen längst gewohnt. Doch auf OT-spezifische Anforderungen waren gängige Cybersecurity-Lösungen für die IT bisher nicht vorbereitet.
Anforderungen an die OT-Sicherheit
OT-Sicherheitslösungen müssen eine vergleichbare Funktionalität bieten wie IT-Sicherheitslösungen, ergänzt um die Spezifika von OT-Umgebungen. So müssen sie OT-spezifische Protokolle beherrschen und bei der Inventarisierung und Überwachung OT-Komponenten samt Firmwarestand und Schwachstellen erfassen können. Die volle Transparenz und Visibilität über die gesamte Infrastruktur ist matchentscheidend, ebenso eine wasserdichte Zugangskontrolle für die Kommunikation zwischen der IT- und der OT-Umgebung.
Wie das IT-Netzwerk sollte auch das OT-Netzwerk im Hinblick auf Sicherheit sinnvoll segmentiert werden. Zur Absicherung einzelner OT-Komponenten eignet sich die individuelle Mikrosegmentierung, mit der genau festgelegt werden kann, mit welchen anderen Systemen und Geräten eine Komponente überhaupt kommunizieren darf.
IT-Security-Hersteller auf OT-Kurs
Immer mehr Netzwerk- und Security-Hersteller haben die Bedeutung der OT erkannt und ihre Lösungen in unterschiedlichem Umfang OT-tauglich gemacht. Fast alle bekannten Cybersecurity-Anbieter, darunter etwa Fortinet, Palo Alto Networks oder Kaspersky, haben mittlerweile ihre Lösungen durch OT-spezifische Funktionalität ergänzt oder zusätzliche Lösungen auf den Markt gebracht. Dazu kommen weitere, ganz auf OT fokussierte Hersteller wie Claroty.
Vom Prinzip her kommen in der OT meist die gleichen Produkte wie in der IT zum Einsatz: Firewalls, Switches, Access Points und Softwarelösungen für die Verwaltung und Überwachung der Netzwerke sowie zur Bedrohungsabwehr.
Stand: 08.12.2025
Es ist für uns eine Selbstverständlichkeit, dass wir verantwortungsvoll mit Ihren personenbezogenen Daten umgehen. Sofern wir personenbezogene Daten von Ihnen erheben, verarbeiten wir diese unter Beachtung der geltenden Datenschutzvorschriften. Detaillierte Informationen finden Sie in unserer Datenschutzerklärung.
Einwilligung in die Verwendung von Daten zu Werbezwecken
Ich bin damit einverstanden, dass die Vogel Communications Group GmbH & Co. KG, Max-Planckstr. 7-9, 97082 Würzburg einschließlich aller mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen (im weiteren: Vogel Communications Group) meine E-Mail-Adresse für die Zusendung von redaktionellen Newslettern nutzt. Auflistungen der jeweils zugehörigen Unternehmen können hier abgerufen werden.
Der Newsletterinhalt erstreckt sich dabei auf Produkte und Dienstleistungen aller zuvor genannten Unternehmen, darunter beispielsweise Fachzeitschriften und Fachbücher, Veranstaltungen und Messen sowie veranstaltungsbezogene Produkte und Dienstleistungen, Print- und Digital-Mediaangebote und Services wie weitere (redaktionelle) Newsletter, Gewinnspiele, Lead-Kampagnen, Marktforschung im Online- und Offline-Bereich, fachspezifische Webportale und E-Learning-Angebote. Wenn auch meine persönliche Telefonnummer erhoben wurde, darf diese für die Unterbreitung von Angeboten der vorgenannten Produkte und Dienstleistungen der vorgenannten Unternehmen und Marktforschung genutzt werden.
Meine Einwilligung umfasst zudem die Verarbeitung meiner E-Mail-Adresse und Telefonnummer für den Datenabgleich zu Marketingzwecken mit ausgewählten Werbepartnern wie z.B. LinkedIN, Google und Meta. Hierfür darf die Vogel Communications Group die genannten Daten gehasht an Werbepartner übermitteln, die diese Daten dann nutzen, um feststellen zu können, ob ich ebenfalls Mitglied auf den besagten Werbepartnerportalen bin. Die Vogel Communications Group nutzt diese Funktion zu Zwecken des Retargeting (Upselling, Crossselling und Kundenbindung), der Generierung von sog. Lookalike Audiences zur Neukundengewinnung und als Ausschlussgrundlage für laufende Werbekampagnen. Weitere Informationen kann ich dem Abschnitt „Datenabgleich zu Marketingzwecken“ in der Datenschutzerklärung entnehmen.
Falls ich im Internet auf Portalen der Vogel Communications Group einschließlich deren mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen geschützte Inhalte abrufe, muss ich mich mit weiteren Daten für den Zugang zu diesen Inhalten registrieren. Im Gegenzug für diesen gebührenlosen Zugang zu redaktionellen Inhalten dürfen meine Daten im Sinne dieser Einwilligung für die hier genannten Zwecke verwendet werden. Dies gilt nicht für den Datenabgleich zu Marketingzwecken.
Recht auf Widerruf
Mir ist bewusst, dass ich diese Einwilligung jederzeit für die Zukunft widerrufen kann. Durch meinen Widerruf wird die Rechtmäßigkeit der aufgrund meiner Einwilligung bis zum Widerruf erfolgten Verarbeitung nicht berührt. Um meinen Widerruf zu erklären, kann ich als eine Möglichkeit das unter https://contact.vogel.de abrufbare Kontaktformular nutzen. Sofern ich einzelne von mir abonnierte Newsletter nicht mehr erhalten möchte, kann ich darüber hinaus auch den am Ende eines Newsletters eingebundenen Abmeldelink anklicken. Weitere Informationen zu meinem Widerrufsrecht und dessen Ausübung sowie zu den Folgen meines Widerrufs finde ich in der Datenschutzerklärung, Abschnitt Redaktionelle Newsletter.
Und punkto Hardware bieten einige Hersteller neben den in der IT gebräuchlichen Geräten auch «Rugged»-Varianten für harsche Umgebungen mit erweitertem Temperaturbereich und zur Montage in industriespezifischen Szenarien (Hutschiene) an.